TP官方app的技术设施,服务器和数据到底怎么管的
做TP官方app技术运维这些年,用户问得最多的一句话就是:你背后到底跑了几台机器,数据存在哪儿,到底安不安全。今天我把这些平时看不见的基础设施,一条一条摊开来讲清楚。
全球多区域服务器集群是整个app的底座。北美、欧洲、东南亚、亚太各设了独立机房节点,用户打开app时自动匹配最近的节点接入。每个区域至少三组冗余服务器,单节点故障时流量秒级切走,不会出现整片宕机的情况。
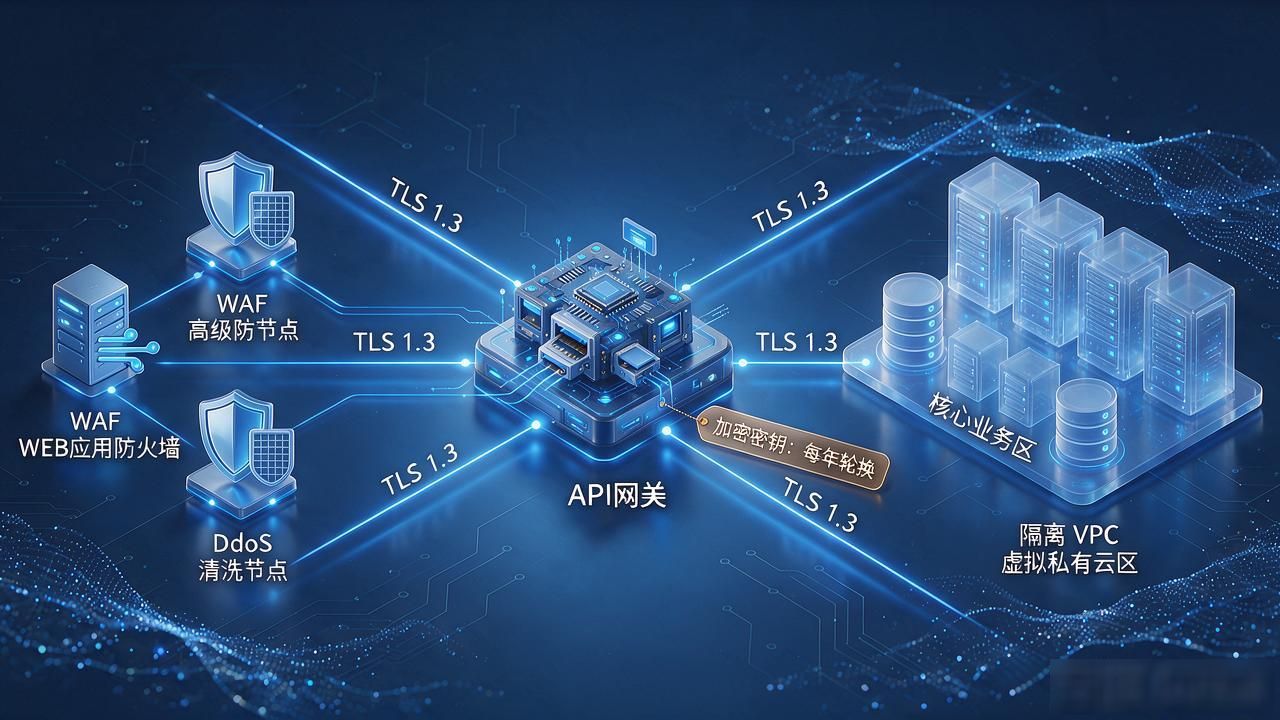
网络安全这块做的是多层纵深防御。流量进来先过WAF和DDoS清洗,中间层是API网关,管频率限制和鉴权,核心业务逻辑跑在隔离VPC里,对外只开必要端口。所有链路强制走TLS 1.3,加密密钥每年轮换一次。
数据层面采用三副本存储TP官方app的技术设施说明,分布在至少两个不同物理机房。敏感字段在落盘之前过一道AES-256加密,密钥托管在独立HSM硬件里,应用层根本拿不到明文。数据库是读写分离架构,峰值负载下查询延迟控制在毫秒级。
CDN和边缘计算负责把静态资源、更新包、图片推到离用户最近的边缘节点,全球两百多个PoP点,首屏加载时间压在800毫秒以内,弱网环境照样能跑。这些设施每两周跑一轮全链路压测,大版本上线前过安全审计TP官方app的技术设施,服务器和数据到底怎么管的,不是摆着看的,是天天在跑、在守的。
